Єдині критерії для оцінювання кіберспроможностей і безпеки програмного забезпечення
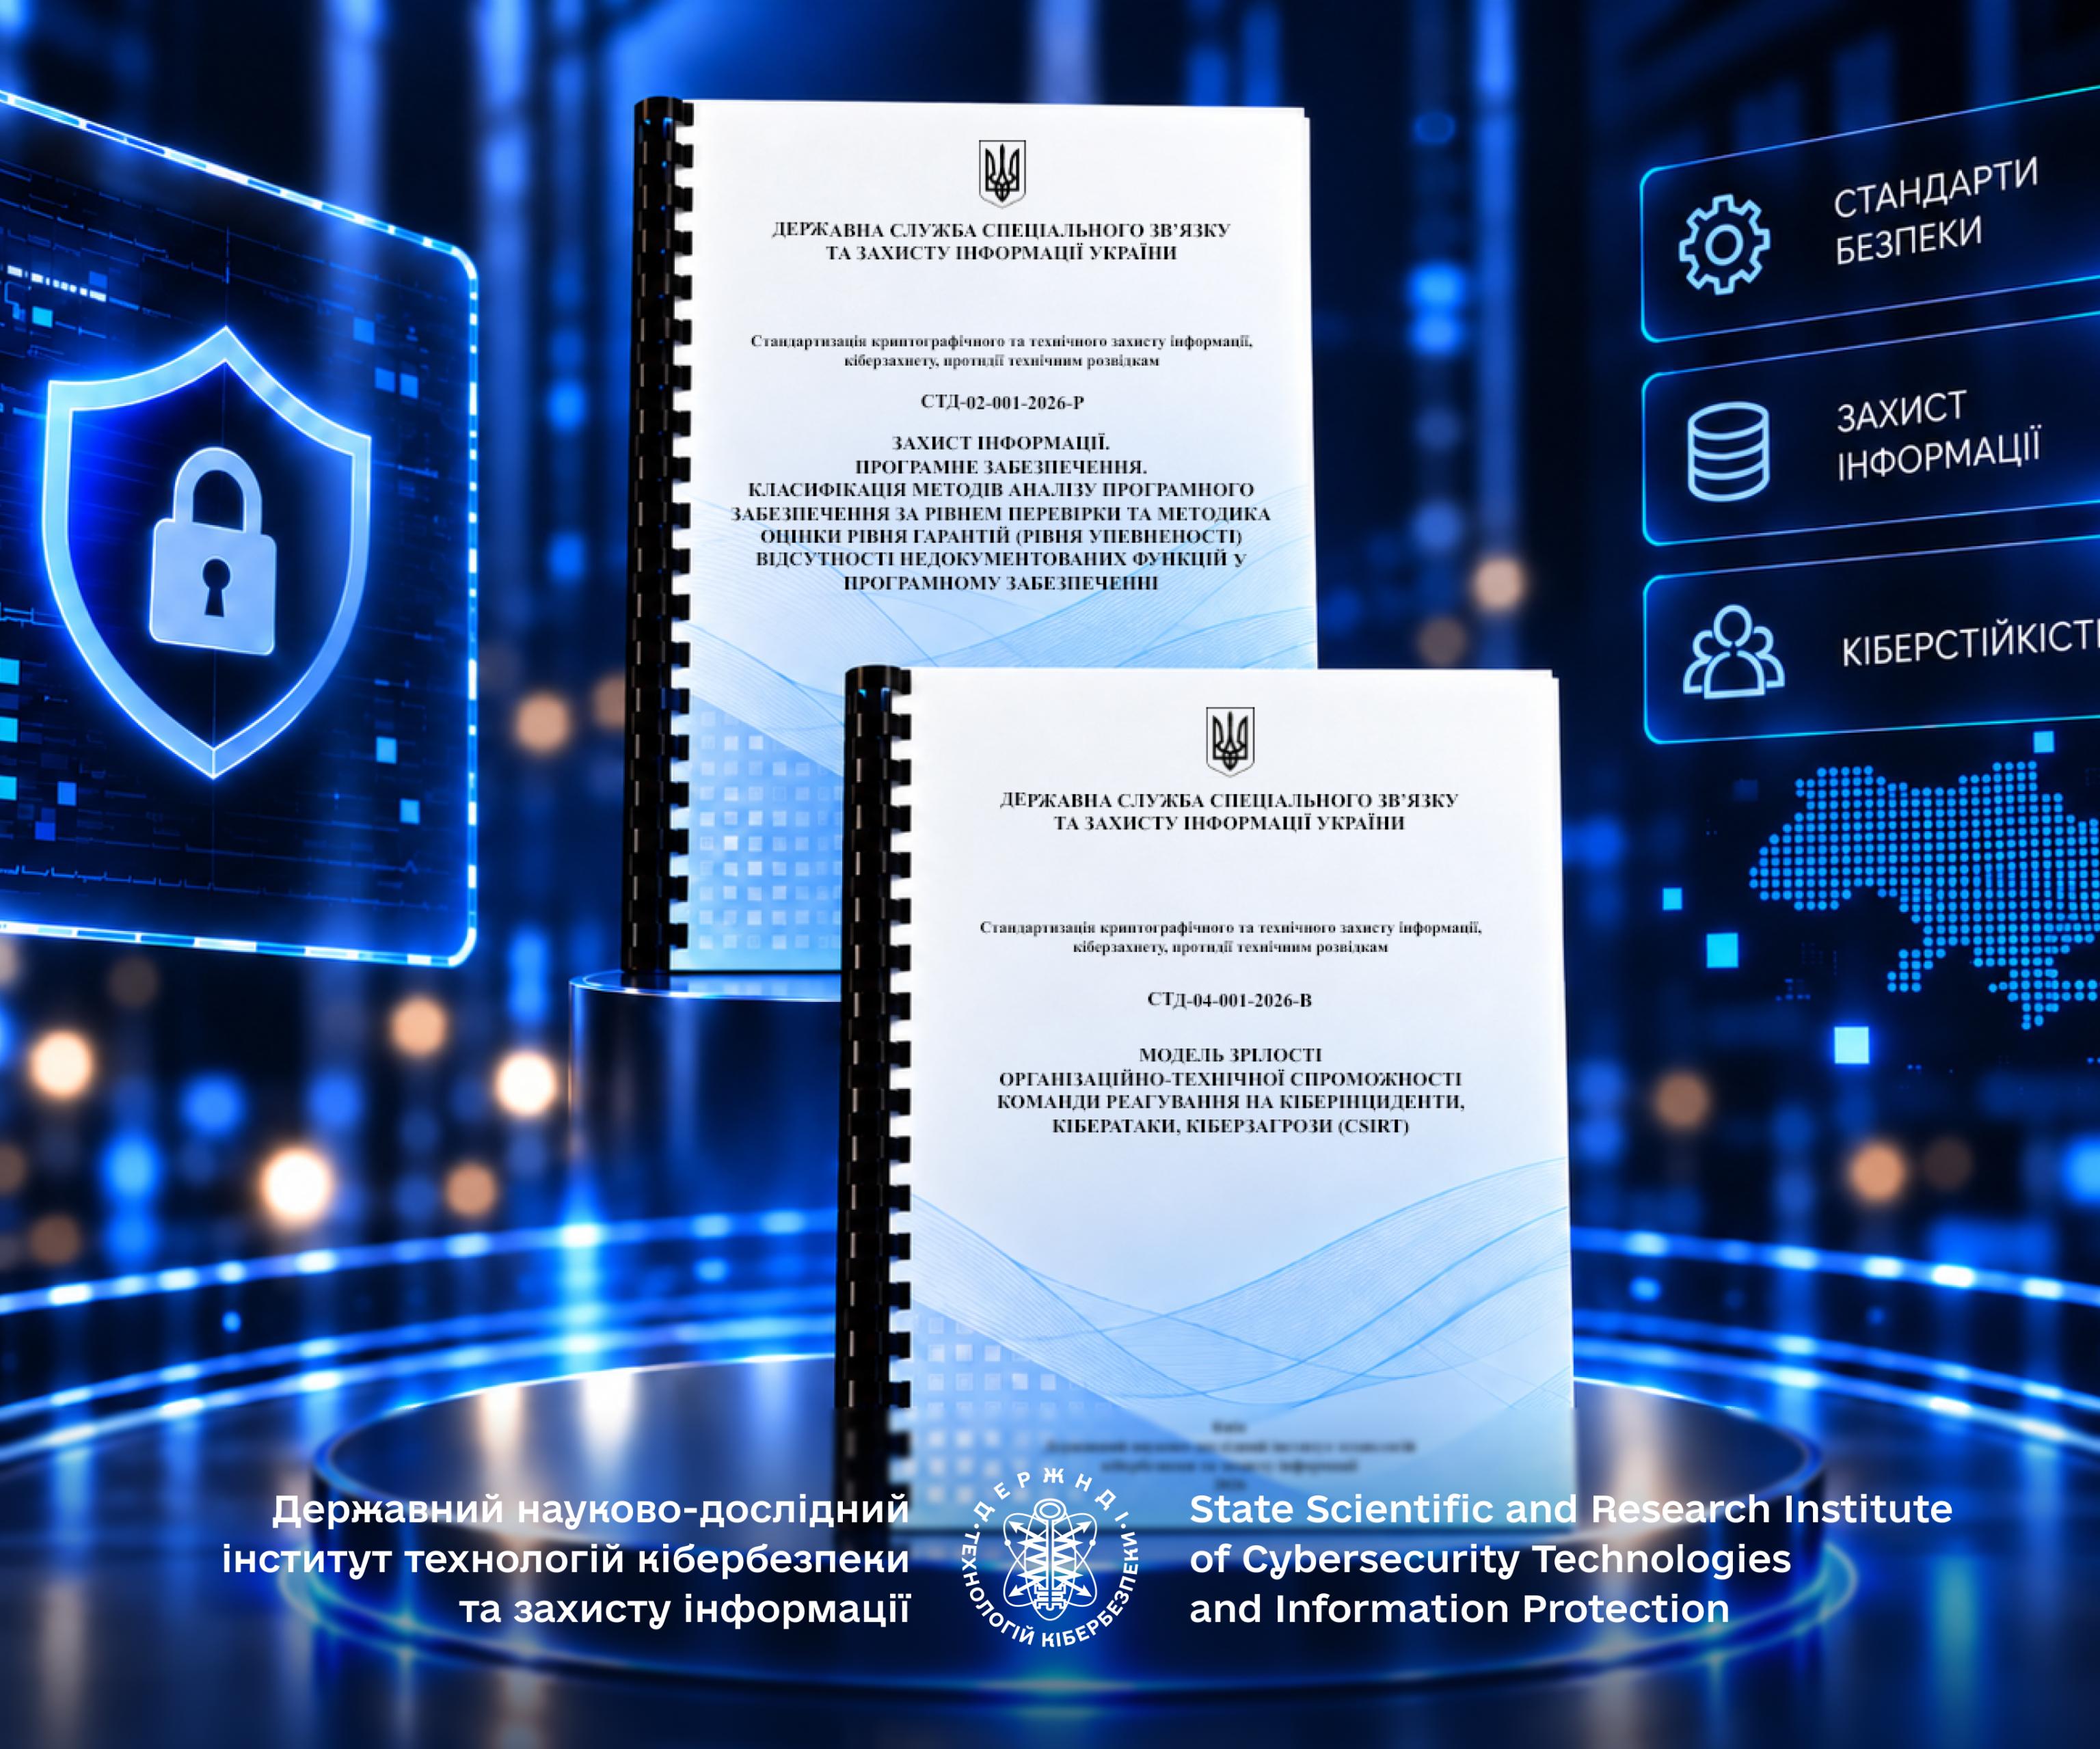
ДержНДІ технологій кібербезпеки розробив два нові стандарти для оцінювання спроможності команд реагування на кіберінциденти та рівня перевірки програмного забезпечення щодо відсутності недокументованих функцій. Обидва документи введено в дію 30 вересня.
Стандарт СТД-04-001-2026-В «Модель зрілості організаційно-технічної спроможності команди реагування на кіберінциденти, кібератаки, кіберзагрози (CSIRT)» дає змогу комплексно визначати їх готовність до виконання завдань. Модель охоплює 45 параметрів у чотирьох категоріях: організація, персонал, інструменти та процеси. Для кожного параметра визначено рівні зрілості за єдиною шкалою, що забезпечує однакове тлумачення результатів оцінювання незалежно від того, хто його проводить.
Документ також визначає порядок проведення самооцінювання та незалежного аудиту, а також вимоги до документального підтвердження і звітування. Це дає CSIRT змогу визначати напрями подальшого розвитку, а органам, що координують кіберзахист, – отримувати зіставні дані про їхні спроможності.
Стандарт СТД-02-001-2026-Р «Захист інформації. Програмне забезпечення. Класифікація методів аналізу програмного забезпечення за рівнем перевірки та методика оцінки рівня гарантій (рівня упевненості) відсутності недокументованих функцій у програмному забезпеченні» систематизує методи аналізу програмного забезпечення та визначає підхід до оцінювання глибини його перевірки. Це дає змогу за єдиним підходом планувати обсяг перевірки та зіставляти її результати незалежно від виконавців і застосованих засобів.
Стандарту СТД-02-001-2026-Р надано гриф обмеження доступу «Для службового користування», тому його текст не оприлюднюється. Доступ до документа надається зацікавленим суб’єктам у порядку, встановленому законодавством.
Ці стандарти є продовженням системної роботи Інституту як призначеного органу стандартизації Держспецзвʼязку з формування нормативної бази у сфері захисту інформації. Єдині критерії забезпечують зіставність результатів і дають змогу планувати підвищення рівня захищеності.