Міжнародні стандарти кібербезпеки: ДержНДІ технологій кібербезпеки долучився до роботи CCRA
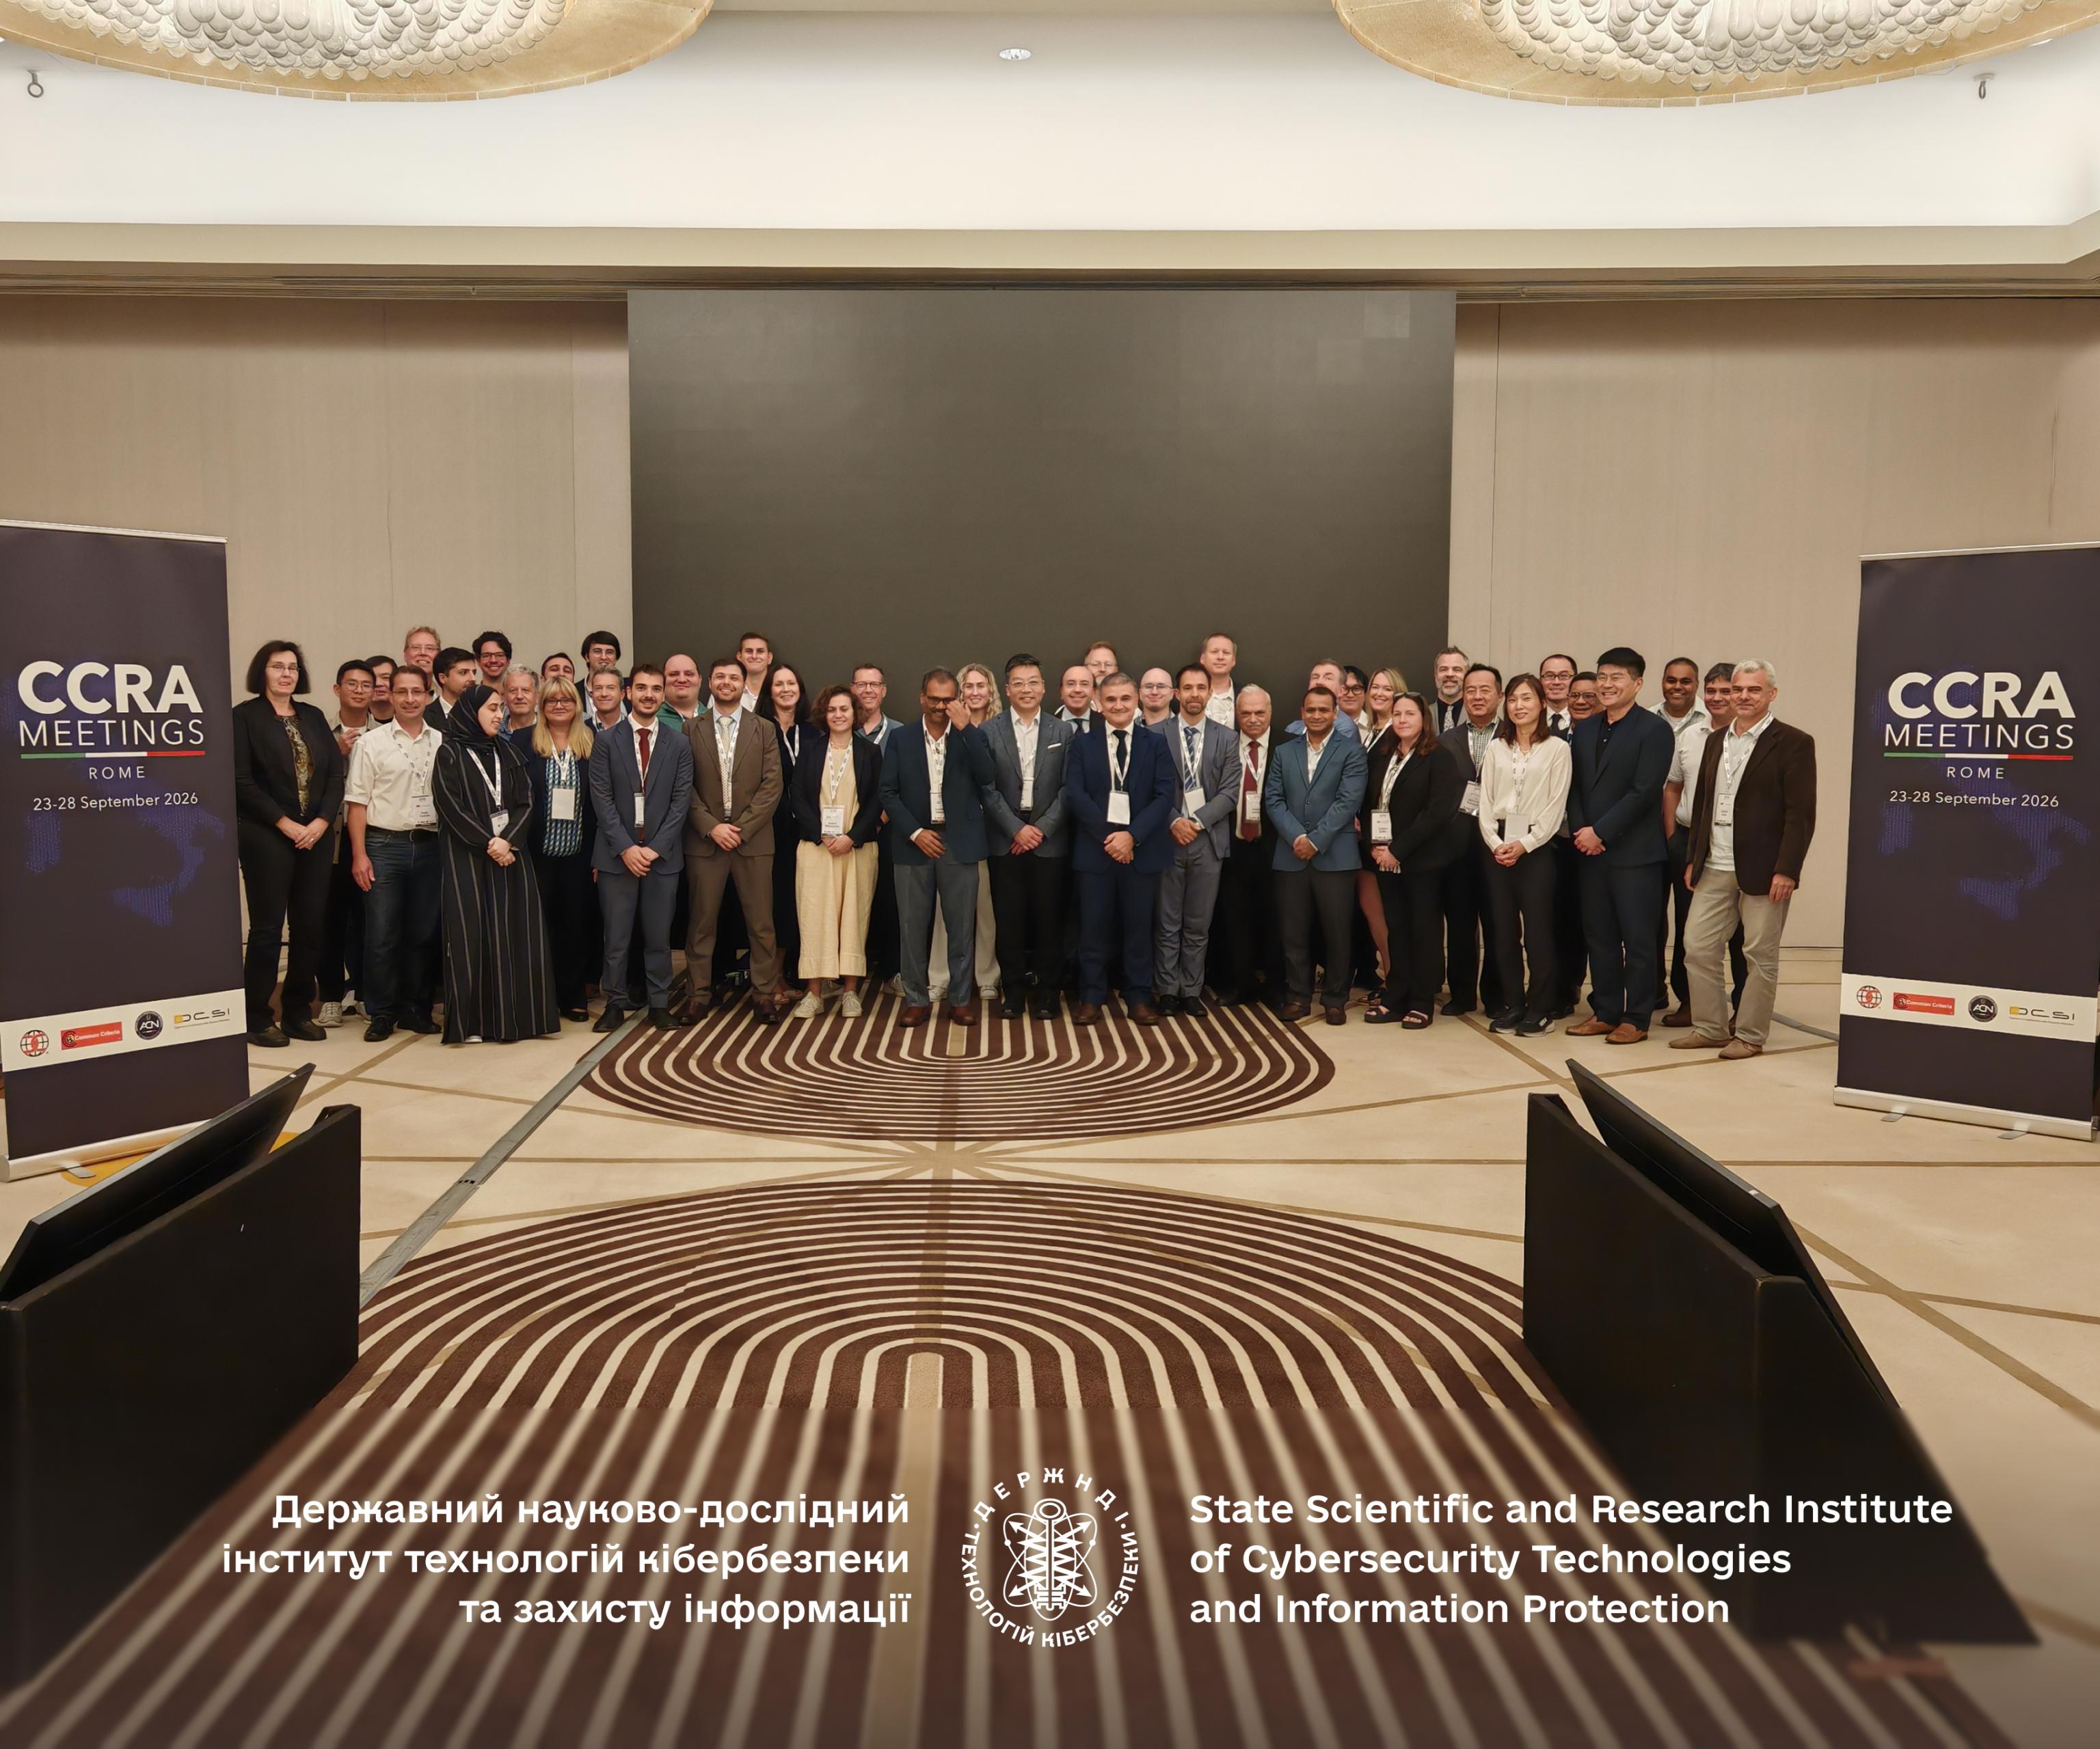
Безпека ІТ-продуктів, міжнародні критерії її оцінювання та європейські підходи до сертифікації – основні теми чергової зустрічі країн-учасниць Угоди про визнання загальних критеріїв (Common Criteria Recognition Arrangement – CCRA), яка відбулася наприкінці вересня у Римі, Італія.
Фахівець ДержНДІ технологій кібербезпеки взяв участь у засіданнях Ради з розвитку (Development Board), Виконавчого підкомітету (Executive Subcommittee) та Комітету з управління (Management Committee). Захід відбувся на базі Національного агентства з кібербезпеки Італії (Agenzia per la Cybersicurezza Nazionale).
Учасники підбили підсумки роботи за півріччя, обговорили зміни до документів Угоди, правила взаємодії з європейською схемою сертифікації (European Cybersecurity Certification Scheme on Common Criteria – EUCC) та подальші напрями діяльності. З огляду на зміни в європейському законодавстві до роботи Ради з розвитку долучилися представники Агентства Європейського Союзу з кібербезпеки (ENISA).
Окрему увагу приділили виданню у 2026 році нових версій стандартів ISO/IEC 15408 та 18045, результатам розроблення функціональних вимог до криптографії та її оцінювання, підготовці документів щодо навчання фахівців з оцінювання рівнів довіри й профілів захисту. Крім того, обговорили питання розроблення стандартів для оцінювання технологій штучного інтелекту, зокрема систем глибокого навчання, і створення відповідних робочих груп.
Важливим для України стало обговорення питання включення її представників до робочої групи з взаємного визнання з EUCC.
Участь у CCRA є важливою складовою реалізації стратегічної мети України – формування єдиної національної спільноти у сфері оцінювання та забезпечення кібербезпеки ІТ-продуктів , що об’єднує державні органи, органи сертифікації, випробувальних лабораторій, розробників, виробників, науковців і користувачів навколо міжнародно визнаних Common Criteria. Це сприятиме підвищенню довіри до ІТ-рішень, розвитку національної системи сертифікації та її інтеграції в простір CCRA.